Przewodnik

KSC W PRAKTYCE

Jak przygotować organizację na nowe obowiązki w zakresie cyberbezpieczeństwa?
Dowiedz się, jak przełożyć wymagania KSC i NIS2 na konkretne procesy, odpowiedzialności i działania operacyjne w organizacji. Pobierz praktyczny poradnik, który pomoże Ci uporządkować przygotowania do nowych obowiązków – od kwalifikacji organizacji i zarządzania ryzykiem, przez obsługę incydentów, aż po dokumentowanie działań i przygotowanie do audytu.


Co zyskasz dzięki poradnikowi?

  • Uporządkujesz przygotowania  - zobaczysz, od czego zacząć i w jakiej kolejności analizować poszczególne obszary.
  • Zidentyfikujesz najważniejsze luki - sprawdzisz, które procesy już funkcjonują, a które wymagają dopracowania, integracji lub lepszego dokumentowania.
  • Przygotujesz podstawę roadmapy - łatwiej przypiszesz odpowiedzialność, priorytety, terminy oraz oczekiwane dowody wykonania działań.
  • Ocenisz gotowość organizacji - praktyczna checklista pomoże Ci zweryfikować stan przygotowań do nowych obowiązków.
Wypełnij formularz i pobierz poradnik
 

Co znajdziesz w przewodniku?

Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa zmienia podejście do ochrony organizacji. Nie chodzi już wyłącznie o wdrożenie pojedynczych zabezpieczeń technicznych, ale o stworzenie spójnego systemu zarządzania ryzykiem, incydentami i ciągłością działania.
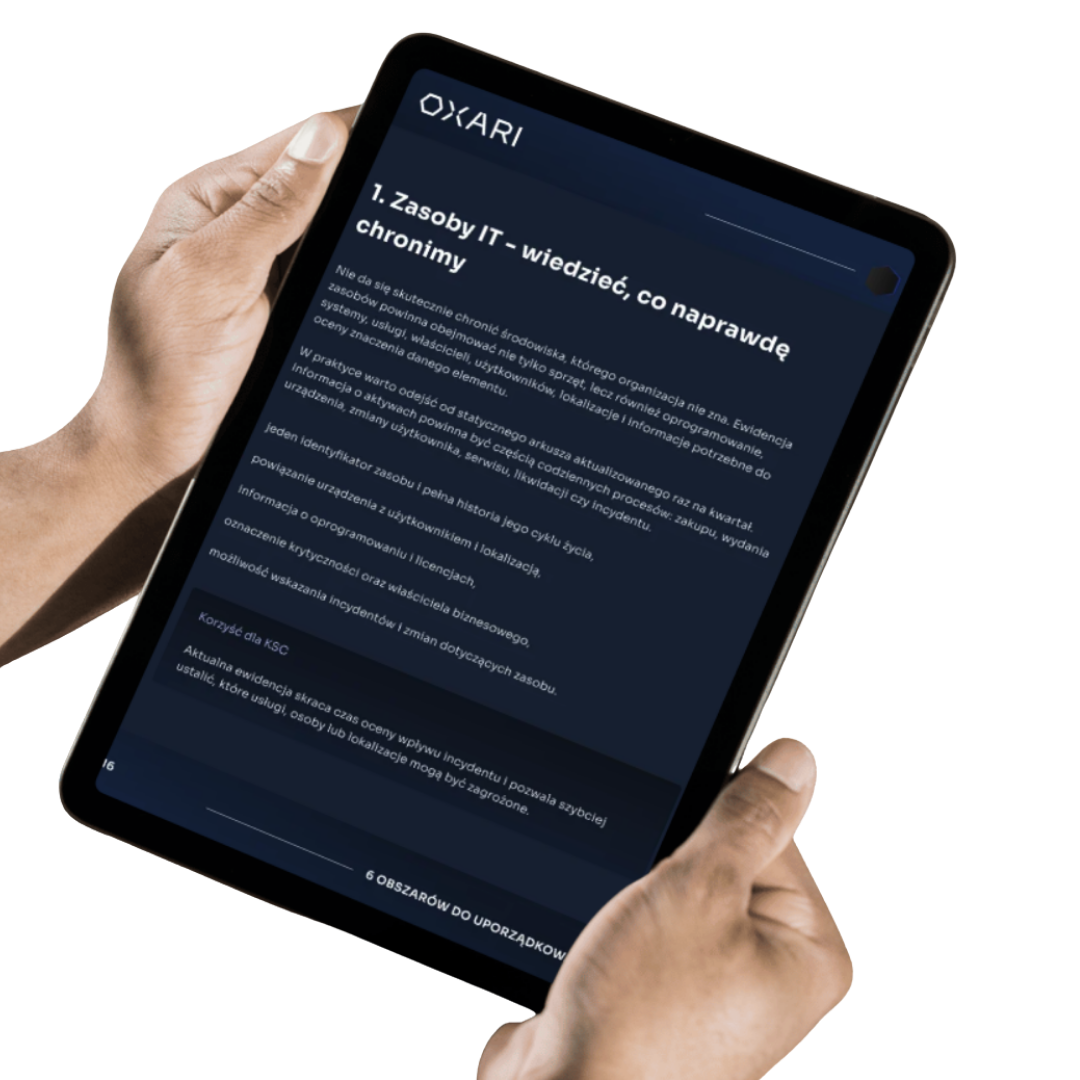
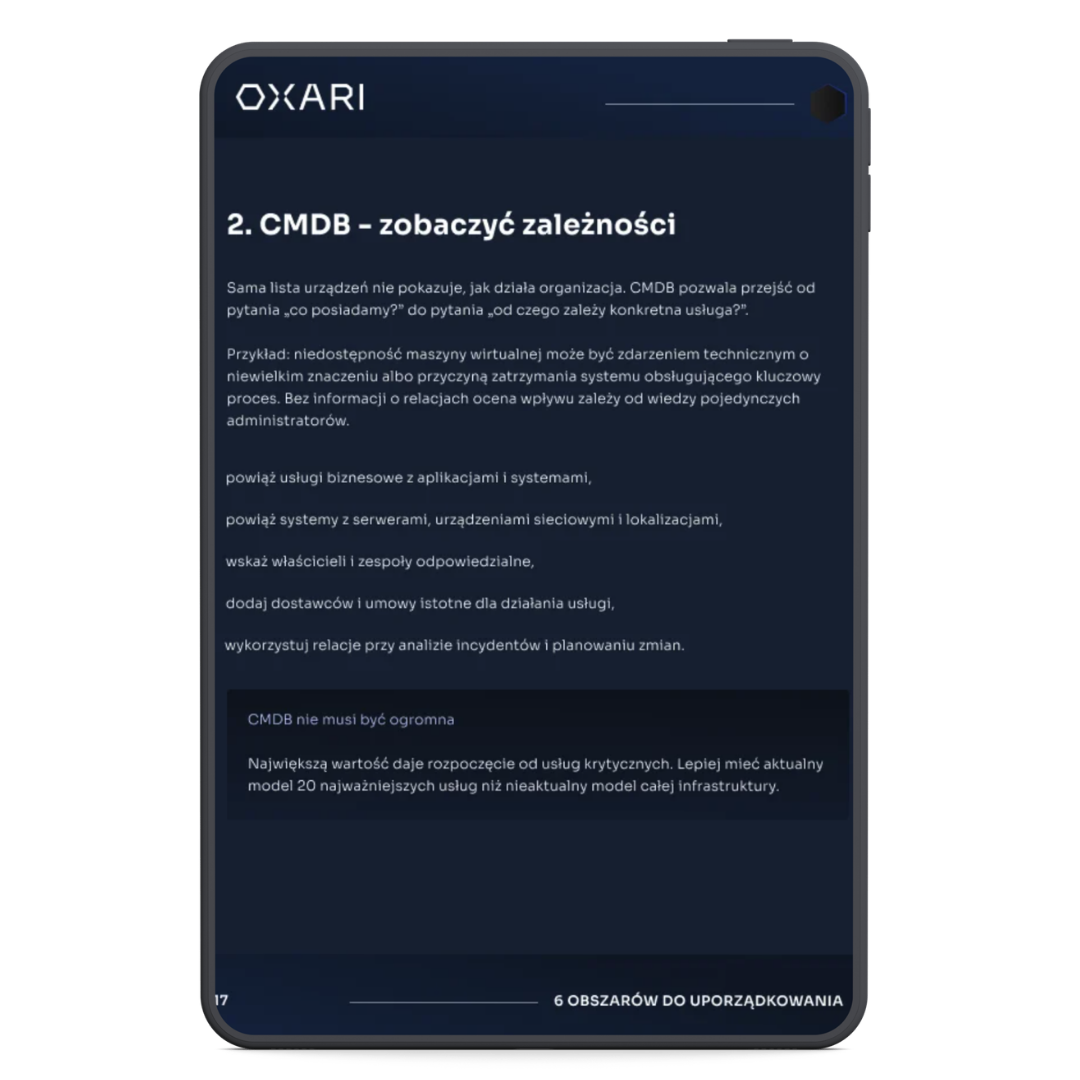
W poradniku pokazujemy, jak podejść do nowych wymagań od strony operacyjnej – jakie obszary uporządkować, komu przypisać odpowiedzialność i jak dokumentować działania, aby organizacja mogła wykazać, że przyjęte procedury rzeczywiście funkcjonują.
Zwracamy też uwagę na najczęstsze błędy popełniane przy wyborze ITSM i pokazujemy, jak ich uniknąć. Całość uzupełnia krótka, praktyczna checklista, która krok po kroku prowadzi przez proces wyboru systemu.

Z poradnika dowiesz się:

  • jak sprawdzić, czy organizacja może zostać uznana za podmiot kluczowy lub ważny,

  • jakie terminy i obowiązki wynikające z KSC należy uwzględnić,

  • jak podejść do wdrożenia Systemu Zarządzania Bezpieczeństwem Informacji,

  • jak uporządkować zarządzanie ryzykiem, incydentami i ciągłością działania,

  • jakie dane i dowody warto gromadzić na potrzeby kontroli oraz audytu,

  • w jaki sposób ITSM może wspierać operacyjną realizację obowiązków,

  • jak ocenić aktualny poziom gotowości organizacji.

Co znajdziesz w przewodniku?

Najważniejsze terminy

3 października 2026
Termin samorejestracji w Wykazie KSC dla podmiotów, które nie są wpisywane z urzędu.
3 kwietnia 2027
Koniec okresu dostosowawczego – termin wdrożenia obowiązków związanych z SZBI oraz rozpoczęcia korzystania z systemu S46.
3 kwietnia 2028
Termin pierwszego audytu dla określonych podmiotów kluczowych, które wcześniej nie były operatorami usług kluczowych.

KSC zmienia podejście do cyberbezpieczeństwa

Nowe przepisy przesuwają punkt ciężkości z pojedynczych zabezpieczeń technicznych na systemowe zarządzanie cyberbezpieczeństwem.

Organizacja powinna wiedzieć:

  • jakie ryzyka dotyczą jej systemów i usług,

  • kto odpowiada za poszczególne działania,

  • jak wykrywane, klasyfikowane i obsługiwane są incydenty,

  • od jakich zasobów i dostawców zależą kluczowe usługi,

  • jak zapewniana jest ciągłość działania,

  • w jaki sposób można wykazać wykonanie obowiązków.


Dlatego KSC nie powinien być traktowany jako jednorazowy projekt polegający na przygotowaniu dokumentacji. To ciągły proces zarządzania ryzykiem, incydentami i odpornością organizacji.
KSC zmienia podejście do cyberbezpieczeństwa

Dla kogo jest ten poradnik?

Materiał został przygotowany przede wszystkim dla:

  • członków zarządu i kadry kierowniczej,

  • CIO, dyrektorów i managerów IT,

  • osób odpowiedzialnych za cyberbezpieczeństwo,

  • zespołów Service Desk i ITSM,

  • administratorów infrastruktury,

  • właścicieli usług i procesów biznesowych,

  • osób odpowiedzialnych za zgodność, ryzyko i audyt.

Dla kogo jest ten poradnik?

Czy Twoja organizacja jest gotowa na KSC?

Sprawdź, jakie procesy, odpowiedzialności i dane warto uporządkować, aby nowe obowiązki nie pozostały wyłącznie zapisami w dokumentacji.
Pobierz przewodnik