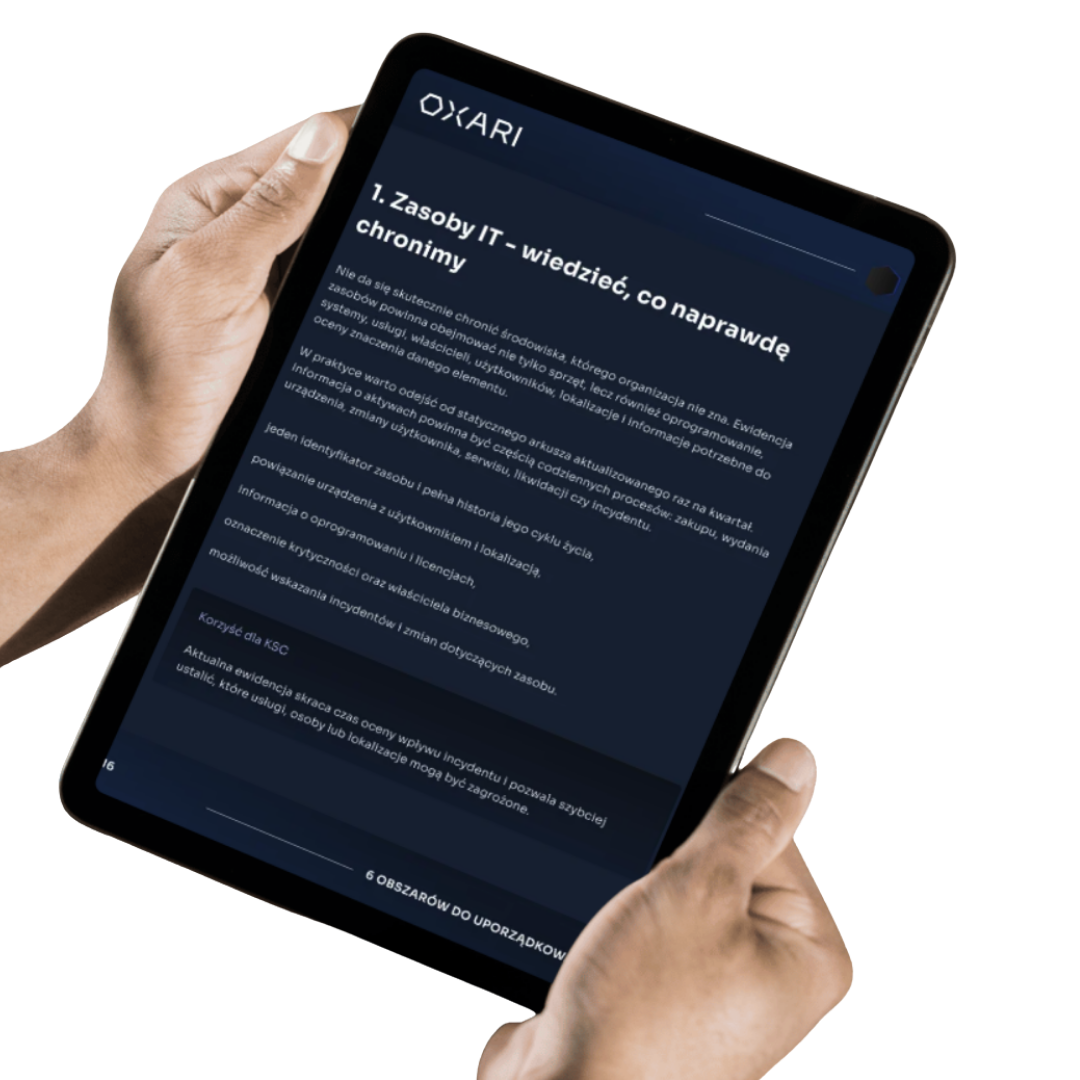
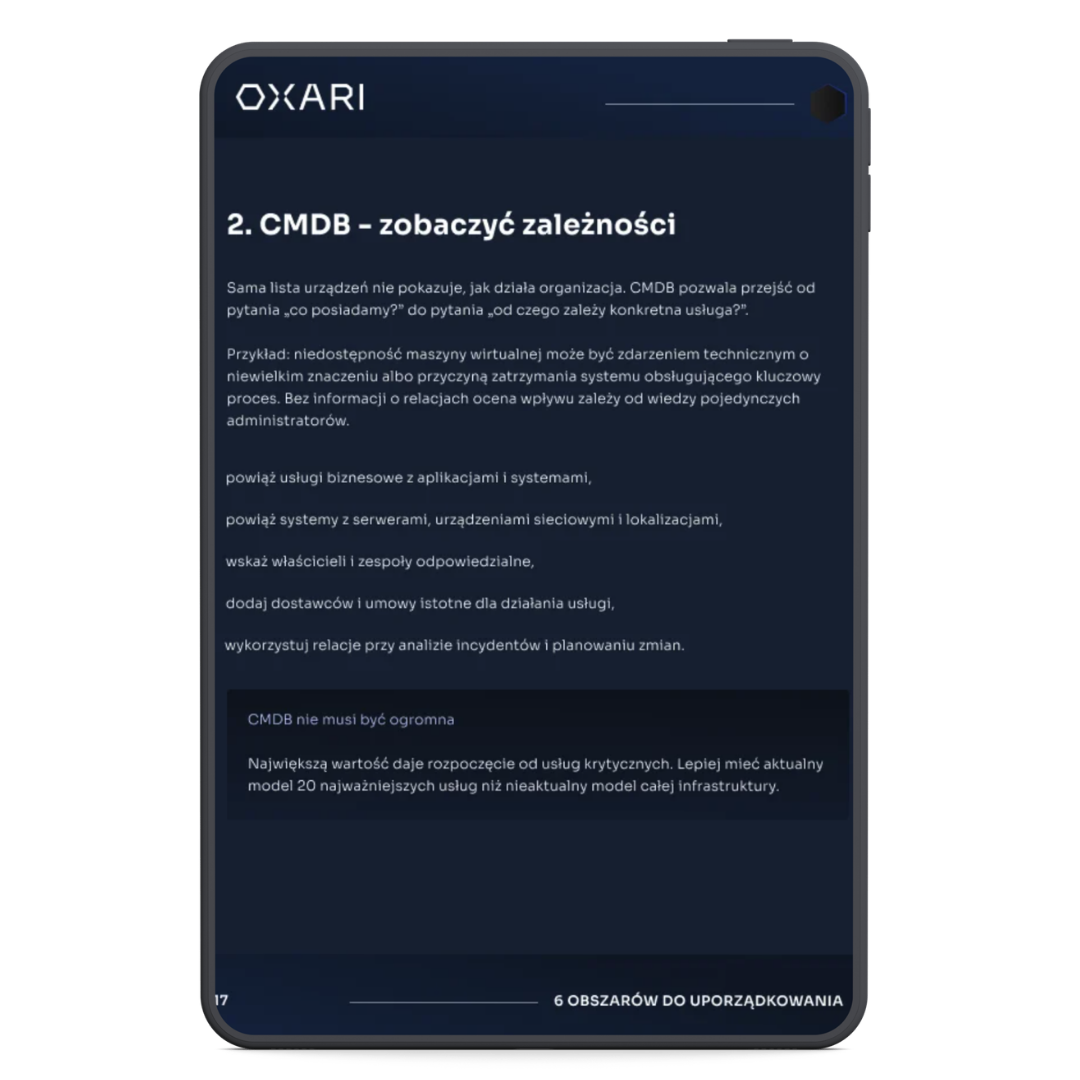
W poradniku pokazujemy, jak podejść do nowych wymagań od strony operacyjnej – jakie obszary uporządkować, komu przypisać odpowiedzialność i jak dokumentować działania, aby organizacja mogła wykazać, że przyjęte procedury rzeczywiście funkcjonują.
Zwracamy też uwagę na najczęstsze błędy popełniane przy wyborze ITSM i pokazujemy, jak ich uniknąć. Całość uzupełnia krótka, praktyczna checklista, która krok po kroku prowadzi przez proces wyboru systemu.
Z poradnika dowiesz się:
- jak sprawdzić, czy organizacja może zostać uznana za podmiot kluczowy lub ważny,
- jakie terminy i obowiązki wynikające z KSC należy uwzględnić,
- jak podejść do wdrożenia Systemu Zarządzania Bezpieczeństwem Informacji,
- jak uporządkować zarządzanie ryzykiem, incydentami i ciągłością działania,
- jakie dane i dowody warto gromadzić na potrzeby kontroli oraz audytu,
- w jaki sposób ITSM może wspierać operacyjną realizację obowiązków,
- jak ocenić aktualny poziom gotowości organizacji.